
Storys
Sicherheit ist kein Zufall – so schützen wir Ihre Webseite
Die Bedrohungen im Netz nehmen zu und auch Webseiten von KMUs geraten immer häufiger ins Visier von Cyberkriminellen. Umso wichtiger sind ein konsequenter Schutz und regelmässige Sicherheitsupdates. In diesem Beitrag zeigen wir, worauf Sie bei Ihrer WordPress-Webseite achten sollten, wie Sie sich vor typischen Angriffen schützen und welche Massnahmen wir ergreifen, um Ihre Webseite auch künftig bestmöglich abzusichern.
Text: Frank Klinkenberg
Fotos: Adobe Firefly
Um 35 Prozent hat allein im Juli die Zahl der Cyberangriffe in der Schweiz im Vergleich zum Vorjahr zugenommen. Das schreibt Swisscybersecurity.net, das Schweizer Online-Fachportal für IT-Sicherheit und Cyberkriminalität. Besonders häufig betroffen waren WordPress-Webseiten. Grund dafür waren Sicherheitslücken in sogar aktuellen Systemen, die sich die Angreifer zu Nutze gemacht haben. Die WordPress-Entwickler reagierten zwar sehr schnell und haben Updates und Patches eingespielt, an der einen oder anderen Stelle waren die Angreifer aber schneller. Zum Glück hielten sich die Schäden in Grenzen.
Auffällig war, dass die Angreifer meistens kleine und mittelständige Unternehmen ausgesucht haben, und das weltweit. Auch wenn schnell reagiert wurde und viele Webseiten wieder sicher online gingen, bleibt leider auch zukünftig stets ein Sicherheitsrisiko. Denn moderne KI-Tools helfen uns heute nicht nur bei unserer täglichen Arbeit, auch Cyberkriminelle bedienen sich solcher Werkzeuge, um Schwachstellen schneller zu identifizieren und Angriffe zu automatisieren.
Das können Sie tun
Nicht nur Sicherheitslücken im System, auch die immer professionelleren Versuche der Angreifer, beispielsweise über Phishing-Mails an Zugangsdaten zu kommen, oder zu schwache Kennwörter erhöhen das Risiko eines Angriffs.
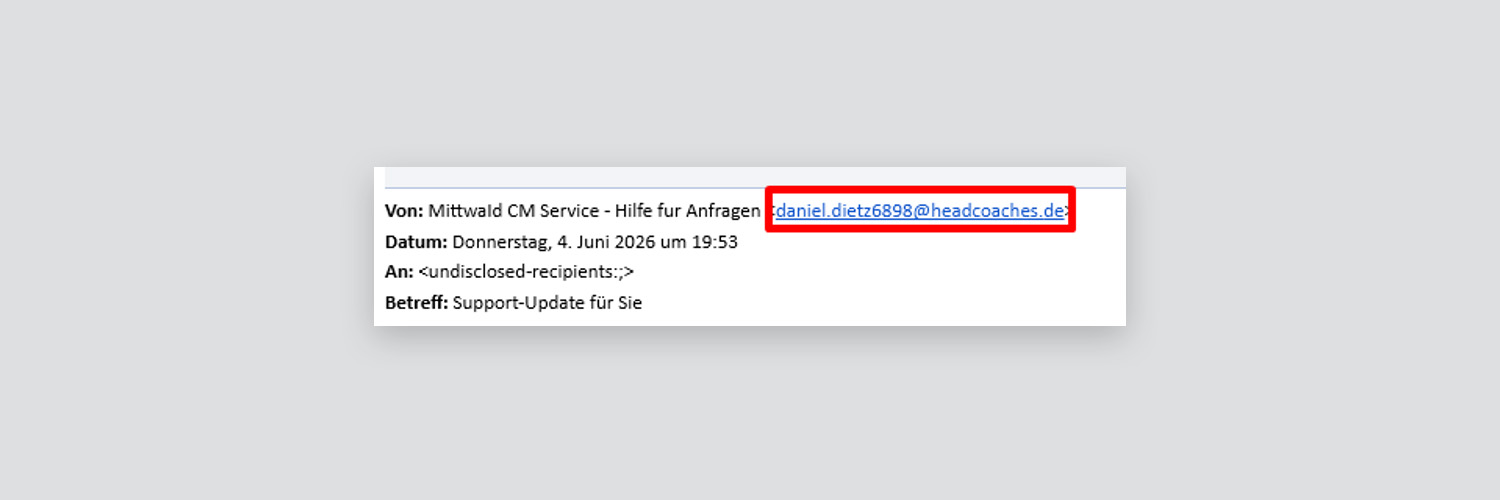
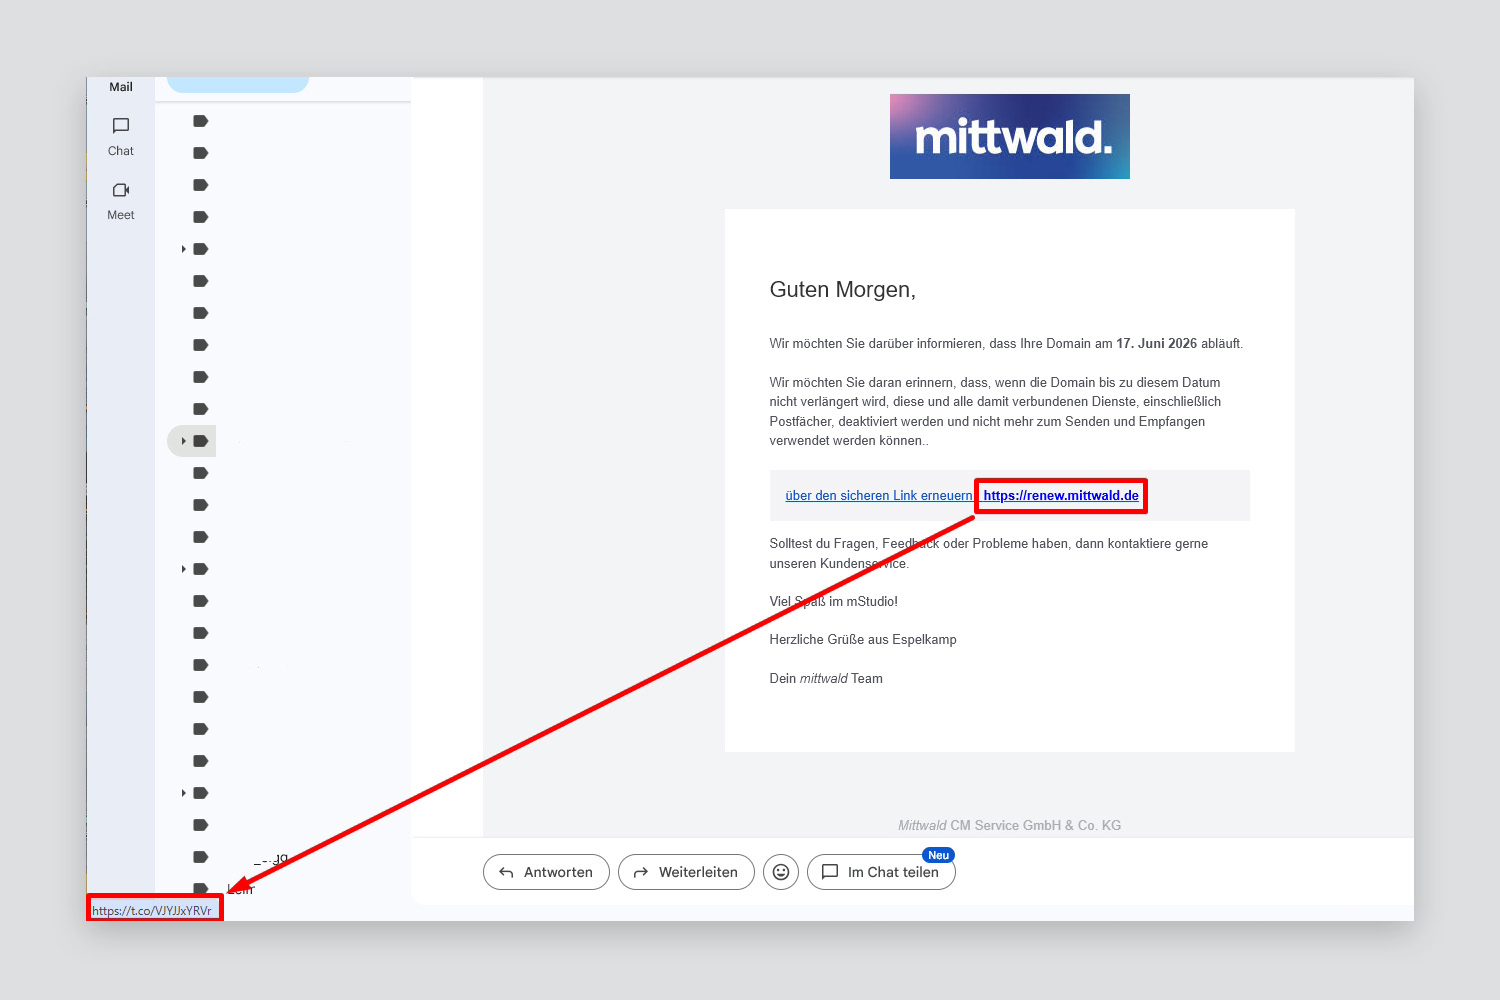
So wurden dieses Jahr beispielsweise verstärkt gefälschte Mails im Namen von Hostern verschickt, um an die Zugangsdaten zum Hosting von Webseiten zu gelangen. Hier ist es zum Glück einfach, den Angriffsversuch zu erkennen. Wenn Sie das Hosting über uns gebucht haben, bekommen Sie definitiv keine Mail von unseren Hostern, diese gehen alle an unsere Agentur-Adresse. Sollten Sie dennoch einer dieser Mail erhalten, können Sie in der Regel schnell erkennen, dass es sich um etwas Unseriöses handelt.
Prüfen Sie die Absende-Adresse in Ihrem E-Mail-Programm. Neben dem angezeigten Namen können Sie dabei auch die hinterlegte E-Mail-Adresse sehen. Hier erkennen Sie schnell, ob es eine offizielle oder eine Fake-Adresse ist.
Niemals Links anklicken
Wenn Sie aufgefordert werden, auf einen Link zu klicken, tun Sie dies bitte auf gar keinen Fall. Sie können die Maus über den Link bewegen und sehen dann bei Web-basierten E-Mail-Clients oder über ein Kontext-Menü die Zieldresse. Aber auf keinen Fall anklicken, die Zieladresse ist meist kryptisch und hat nicht die Domain des vermeintlichen Absenders im Link.
Nur starke Kennwörter sind sicher
Auch wenn sei es schon vielfach gehört haben – setzen Sie ausschliesslich starke Kennwörter ein, mit einer Länge von mindestens 8, besser 12 oder 16 Zeichen, wechseln Sie zwischen Gross- und Kleinschreibung ab, verwenden Sie Zahlen und Sonderzeichen und nutzen Sie das Kennwort nicht für andere Anwendungen. Sichere Kennwörter verwenden Sie bitte auch für Ihre E-Mail-Zugänge oder andere sensible Daten. Gerne unterstützen wir Sie auch bei der Einrichtung einer 2-Faktor-Authentifizierung, wie sie beim Online-Banking mittlerweile üblich ist. So können Sie sich auch auf Ihrer Webseite zusätzlich absichern.
Falls Ihnen etwas Ungewöhnliches an Ihrer Webseite auffällt oder sie auf einmal unbekannte Benutzer im Backend Ihrer WordPress-Installation sehen, melden Sie sich bitte umgehend bei uns. Manchmal schleichen sich auch kleinere Fehler ein, ohne dass ein Angriff stattgefunden hat. Beispielsweise wenn ein automatischer eingespielter Patch nicht mit einer bestehenden Komponente der Webseite kompatibel ist.
Wir verkürzen Sicherheitsupdates pro Jahr
Wir spielen im Rahmen der bei uns gebuchten Hostings unterjährig bereits kleinere Sicherheitsupdates ein, ohne dass Sie sich darum kümmern müssen. Grössere Updates kündigen wir bei Ihnen persönlich an und informieren Sie über allfällige Aufwände. Ebenfalls bringen wir Ihre Webseite auf einen neuen Stand, wenn wir ohnehin grössere Arbeiten oder Erweiterungen für Sie durchführen.
Bislang haben wir die Update-Zyklen nach Komplexität oder Business-Relevanz (z.B. Shop-Systeme) gelegt. In Zukunft werden wir diese Zyklen verkürzen und optimieren, um auch den wachsenden Bedrohungen durch KI-basierte Angriffe entgegenwirken zu können. Eine 100-prozentige Sicherheit wird das leider auch nicht bieten.
Zusätzliche Updates im Angebot
Damit die Kosten und Aufwände für die Updates trotzdem nicht überhandnehmen, führen wir ab nächsten Jahr ein zusätzliches Maintenance-Paket ein, dass Sie zum bestehenden Hosting dazubuchen können. Damit wollen wir die Updates schnell und ohne grosse Abstimmungen je nach Relevanz und Gefahrenlage einfach und zeitnah durchführen. Selbstverständlich werden Sie bei grösseren Arbeiten vorab informiert, damit Sie während unserer Arbeiten nicht Daten an der Webseite ändern, die durch das Update gegebenenfalls überschrieben werden. Unser Ziel ist es, dass die Kosten gegenüber den aktuell nach Absprache ausgeführten Updates nicht signifikant höher ausfallen. Wir kommen diesbezüglich in den nächsten Wochen persönlich auf Sie zu.
Weitere Informationsquellen
Neben den beschriebenen Gefahren lauert noch eine Vielzahl weiterer Bedrohungen im Netz, die Ihr Unternehmen, Ihre Familie oder Sie als Person schädigen können. Eine gute Übersicht zu den aktuellen Zahlen finden Sie beim Bundesamt für Cybersicherheit BACS unter dem Reiter Cyberbedrohungen.
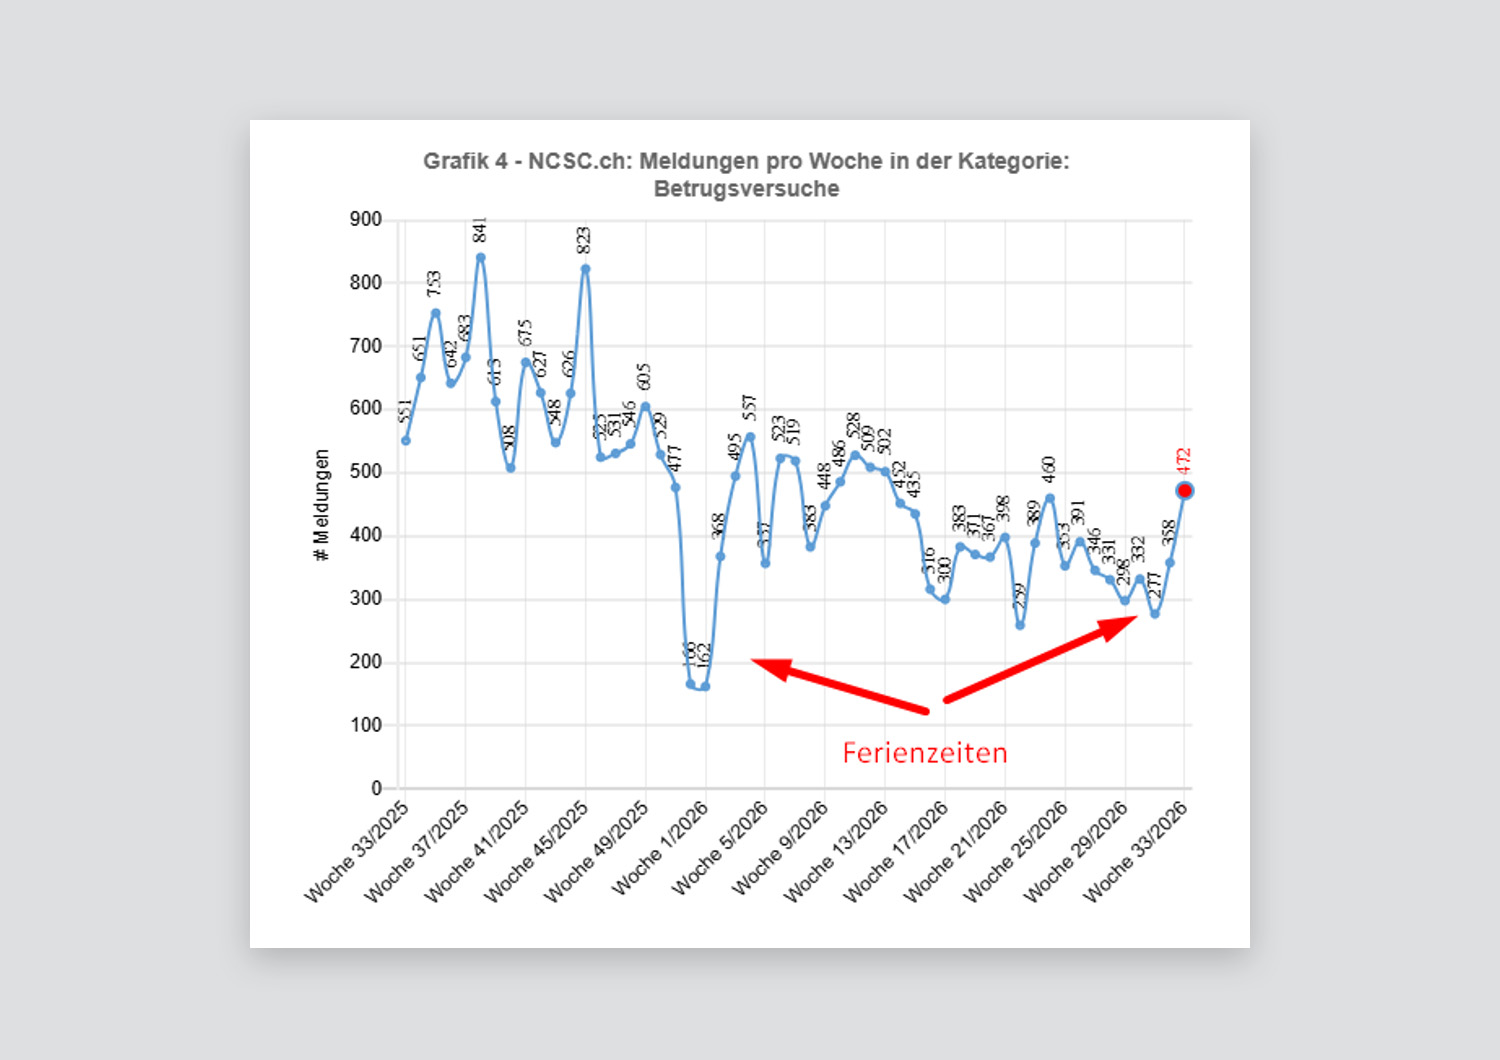
Wir empfehlen Ihnen, die BACS-Seite regelmässig zu besuchen, um über aktuelle Entwicklungen auch jenseits Ihrer Webseite informiert zu bleiben. Bleiben Sie achtsam und kontaktieren Sie uns gerne, wenn Ihnen etwas Ungewöhnliches auffällt.

